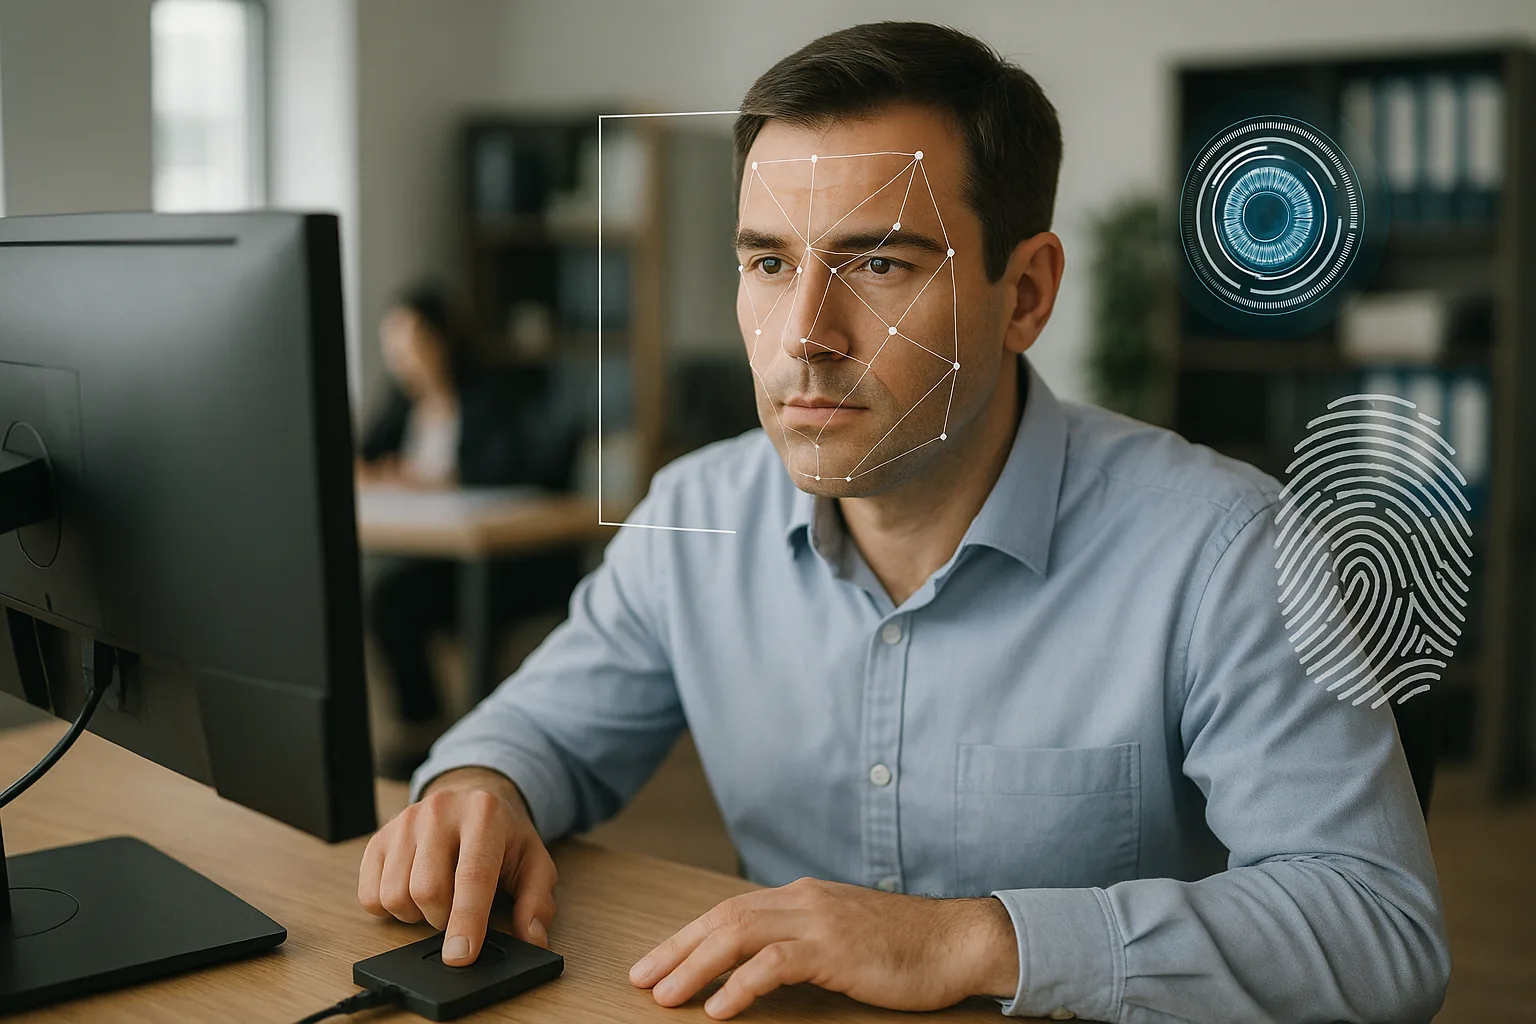
Il rapporto tra tecnologia e diritto del lavoro attraversa oggi una delle sue fasi più critiche: la diffusione di sistemi di monitoraggio biometrico lavoro — capaci di rilevare impronte digitali, geometria del volto o caratteristiche dell’iride per identificare i dipendenti — pone questioni di straordinaria complessità giuridica, costringendo interpreti e operatori a confrontarsi con un doppio binario normativo fatto di garanzie lavoristiche e di protezione dei dati personali. Da un lato, il datore di lavoro vanta un legittimo interesse a controllare l’accesso agli ambienti aziendali, a verificare la presenza del personale e a tutelare asset strategici; dall’altro, il lavoratore è portatore di diritti fondamentali — alla riservatezza, all’identità, alla dignità — che non si spogliano all’ingresso in fabbrica o in ufficio. Capire dove si trovi il confine tra controllo lecito e sorveglianza invasiva richiede un’analisi sistematica delle fonti: il Regolamento generale sulla protezione dei dati (GDPR), lo Statuto dei Lavoratori italiano e l’orientamento progressivo delle autorità di controllo europee e nazionali.
Il quadro normativo di riferimento: GDPR e Statuto dei Lavoratori a confronto
Il primo livello di analisi è quello delle fonti primarie. Il GDPR — Regolamento (UE) 2016/679 — costruisce attorno ai dati biometrici un regime di protezione rafforzata: l’articolo 9 li classifica come categorie particolari di dati personali, il cui trattamento è vietato in via di principio, salvo che ricorra una delle eccezioni tassativamente elencate. Nel contesto lavorativo, le deroghe più rilevanti sono quelle relative all’esecuzione di obblighi ed esercizio di diritti specifici in materia di diritto del lavoro (art. 9, par. 2, lett. b) e al consenso esplicito dell’interessato (art. 9, par. 2, lett. a), quest’ultimo tuttavia problematico nel rapporto datore-lavoratore per il noto squilibrio di potere che rende difficile configurare un consenso davvero libero.
Il secondo livello è quello della liceità generale del trattamento, disciplinata dall’articolo 6 GDPR. Anche quando si superi la soglia dell’art. 9, il trattamento deve fondarsi su una base giuridica autonoma: il legittimo interesse del titolare, l’esecuzione del contratto o un obbligo legale. In ambito lavorativo, la giurisprudenza europea ha progressivamente ristretto la praticabilità del legittimo interesse come base esclusiva per sistemi di sorveglianza pervasivi, richiedendo una valutazione ponderata degli interessi in conflitto che tenga conto del grado di intrusività della tecnologia impiegata.
Sul piano nazionale, lo Statuto dei Lavoratori — Legge n. 300 del 1970 — rappresenta il cardine storico della tutela del lavoratore contro le forme di controllo padronale. L’articolo 4, nella versione riformata dal D.Lgs. n. 151/2015, vieta i controlli a distanza diretti alla sorveglianza dell’attività lavorativa, ammettendo l’uso di impianti audiovisivi e altri strumenti solo per esigenze organizzative e produttive, per la sicurezza del lavoro o per la tutela del patrimonio aziendale, e comunque previo accordo con le rappresentanze sindacali o autorizzazione dell’Ispettorato del Lavoro. Il terzo comma dell’articolo 4 dispone espressamente che i dati raccolti attraverso tali strumenti siano utilizzabili a fini disciplinari solo nel rispetto della normativa sulla privacy: un raccordo esplicito tra diritto del lavoro e protezione dei dati che costituisce uno dei punti di giuntura più delicati dell’intero sistema.
La natura giuridica dei dati biometrici e il principio di minimizzazione
Comprendere perché i dati biometrici ricevano un trattamento così differenziato rispetto ad altre informazioni personali è essenziale per impostare correttamente ogni analisi di liceità. Un dato biometrico — sia esso la mappa delle papille dermiche di un dito, il reticolo vascolare dell’iride o la geometria tridimensionale del volto — è intrinsecamente unico e permanente: non può essere modificato come una password, non può essere revocato come un badge, e la sua compromissione espone l’interessato a rischi che si protraggono per l’intera vita. Questa irreversibilità giustifica la collocazione nell’art. 9 GDPR e impone al titolare del trattamento oneri aggiuntivi di giustificazione e di sicurezza.
Tra i principi fondamentali del GDPR, quello di minimizzazione dei dati assume un rilievo particolare nel contesto del monitoraggio biometrico in ambito lavorativo. Il principio, sancito dall’art. 5, par. 1, lett. c), impone che i dati trattati siano adeguati, pertinenti e limitati a quanto necessario rispetto alle finalità perseguite. Applicato alla biometria, esso pone una domanda scomoda: è davvero necessario raccogliere un’impronta digitale o una scansione facciale per verificare la presenza di un dipendente in azienda, quando sistemi meno invasivi — come un badge elettronico o un codice PIN — potrebbero raggiungere lo stesso risultato? La risposta negativa a questa domanda costituisce, nella prassi dei Garanti europei, uno dei motivi più frequenti di illegittimità dei sistemi biometrici aziendali.
Il principio di minimizzazione si intreccia con quello di privacy by design e privacy by default (art. 25 GDPR): il titolare del trattamento è tenuto a configurare i propri sistemi informativi in modo da incorporare le garanzie di protezione sin dalla fase progettuale, privilegiando le soluzioni tecnologiche meno invasive a parità di efficacia. Questo obbligo proattivo trasforma la valutazione di liceità da un controllo ex post a un processo continuo di ingegneria della privacy.
👉 Leggi anche: Violazione della privacy del lavoratore mediante monitoraggio biometrico: i limiti legali dopo la sentenza Cassazione 2025
La valutazione d’impatto sulla protezione dei dati (DPIA) come strumento obbligatorio
Uno degli adempimenti più significativi introdotti dal GDPR per il trattamento di dati ad alto rischio è la Data Protection Impact Assessment — DPIA — disciplinata dall’articolo 35 GDPR. Quando un trattamento può comportare un rischio elevato per i diritti e le libertà delle persone fisiche, il titolare è obbligato a effettuare preventivamente una valutazione sistematica dell’impatto. I sistemi di monitoraggio dei dipendenti che impiegano tecnologie biometriche rientrano pacificamente in questa categoria: la combinazione di dati sensibili, trattamento sistematico e contesto di potenziale asimmetria di potere giustifica pienamente l’obbligo di DPIA.
La DPIA non è un mero adempimento burocratico: è uno strumento di analisi strutturata che impone al datore di lavoro di descrivere il trattamento e le sue finalità, valutarne la necessità e la proporzionalità, identificare i rischi per i diritti degli interessati e individuare le misure per mitigarli. Se all’esito della valutazione residuano rischi elevati che non possono essere adeguatamente ridotti, il titolare è tenuto a consultare preventivamente l’autorità di controllo prima di avviare il trattamento. Questo meccanismo crea un circuito virtuoso di accountability che rende il datore di lavoro responsabile non solo del rispetto formale delle norme, ma della sostanziale protezione dei lavoratori.
In pratica, una DPIA ben condotta per un sistema di rilevazione biometrica delle presenze dovrà interrogarsi, tra l’altro, su: quali categorie di dati vengono effettivamente raccolte e per quanto tempo conservate; se esista un’alternativa tecnologica meno invasiva; quali misure di sicurezza tecnica e organizzativa siano adottate per prevenire accessi non autorizzati o violazioni; come vengano informati i lavoratori e quali diritti vengano loro garantiti. La risposta a ciascuno di questi quesiti incide direttamente sulla liceità del sistema.
Il monitoraggio biometrico lavoro nella prassi del Garante italiano e delle autorità europee
L’orientamento del Garante per la protezione dei dati personali italiano in materia di controlli sui lavoratori è consolidato nel senso di una lettura restrittiva delle deroghe ammesse. Un esempio emblematico è rappresentato dal provvedimento sanzionatorio del 1° giugno 2023 (n. 9913830), con cui il Garante ha irrogato una sanzione di €20.000 a un’azienda per violazione delle norme sulla protezione dei dati dei lavoratori e dell’articolo 4 dello Statuto dei Lavoratori. Il caso dimostra come le due normative — quella lavoristica e quella sulla privacy — operino in modo sinergico: la violazione dell’una tende a trascinare con sé quella dell’altra, poiché la raccolta di dati attraverso strumenti di controllo non autorizzati ai sensi dell’art. 4 è, per ciò stesso, priva di base giuridica valida ai sensi del GDPR.
Sul piano europeo, le autorità di controllo degli Stati membri hanno sviluppato, nell’ambito dell’European Data Protection Board (EDPB), orientamenti convergenti sulla biometria nei luoghi di lavoro. Pur in assenza di linee guida formalmente adottate e pubblicate che possano essere citate come testo definitivo, il quadro che emerge dalla prassi decisionale condivisa è chiaro: i sistemi biometrici per la gestione delle presenze o degli accessi sono ammissibili solo in presenza di una necessità reale e documentata che non possa essere soddisfatta con mezzi meno intrusivi, e sempre a condizione che vengano rispettati tutti i principi del GDPR, inclusi quelli di trasparenza, limitazione della finalità e sicurezza del trattamento.
La Corte di Giustizia dell’Unione Europea ha affrontato in più occasioni la tensione tra sorveglianza e diritti fondamentali nel contesto digitale, consolidando il principio secondo cui le limitazioni ai diritti alla privacy e alla protezione dei dati devono essere necessarie e proporzionate in una società democratica. Sebbene le pronunce specificamente dedicate alla biometria in ambito lavorativo siano ancora relativamente rare, i principi enunciati dalla Corte in materia di sorveglianza di massa e di trattamento di dati sensibili offrono un quadro interpretativo solido applicabile anche al contesto occupazionale.
Il bilanciamento tra sicurezza aziendale e diritti del lavoratore: criteri operativi
Il nodo centrale di ogni valutazione di liceità è il bilanciamento tra l’interesse del datore di lavoro a ricevere una prestazione adeguata e a proteggere il proprio patrimonio, e il diritto del lavoratore alla riservatezza e alla protezione dei propri dati personali. Questo bilanciamento non è rimesso alla discrezionalità del datore, ma è strutturato dalla legge e dall’interpretazione giurisprudenziale secondo criteri precisi che è utile enumerare.
👉 Leggi anche: La tutela dei dati personali del lavoratore nel 2026: obblighi del datore tra GDPR e controlli biometrici
- Necessità: il sistema biometrico deve essere l’unico strumento idoneo a raggiungere la finalità perseguita, o comunque quello che comporta il minor sacrificio possibile dei diritti del lavoratore. Se un badge o un codice personale sono sufficienti, la biometria non è necessaria.
- Proporzionalità: l’intensità del controllo deve essere proporzionata al rischio concreto che si intende fronteggiare. Un sistema di riconoscimento facciale pervasivo potrebbe essere giustificabile in un impianto ad alto rischio di sicurezza, ma non in un ufficio amministrativo ordinario.
- Trasparenza: i lavoratori devono essere informati in modo chiaro, completo e preventivo dell’esistenza del sistema, delle sue finalità, delle modalità di trattamento e dei loro diritti. L’informativa ex art. 13 GDPR è condizione necessaria ma non sufficiente: occorre che essa sia effettivamente comprensibile e accessibile.
- Coinvolgimento sindacale: ai sensi dell’art. 4 Statuto dei Lavoratori, l’installazione di impianti di controllo richiede, salvo eccezioni, un accordo con le rappresentanze sindacali aziendali o, in mancanza, l’autorizzazione dell’Ispettorato Nazionale del Lavoro. Questo requisito procedurale è autonomo e non sostituibile dalla mera conformità al GDPR.
- Limitazione della conservazione: i dati biometrici non devono essere conservati oltre il tempo strettamente necessario alla finalità dichiarata. Sistemi che archiviano template biometrici per periodi prolungati senza giustificazione specifica violano il principio di limitazione della conservazione (art. 5, par. 1, lett. e, GDPR).
L’applicazione cumulativa di questi criteri trasforma la valutazione di liceità in un esercizio articolato che richiede competenze multidisciplinari: giuridiche, tecniche e organizzative. Non è sufficiente che il datore di lavoro abbia ottenuto il consenso formale del lavoratore — consenso che, come si è detto, è strutturalmente sospetto nel contesto di un rapporto subordinato — né che abbia redatto un’informativa: occorre che l’intero sistema sia progettato e gestito in modo da rispettare sostanzialmente i diritti degli interessati.
Profili di responsabilità e conseguenze sanzionatorie
Le conseguenze della violazione delle norme sul monitoraggio biometrico in ambito lavorativo sono plurime e possono cumularsi. Sul piano amministrativo, il Garante Privacy può irrogare sanzioni pecuniarie fino a 20 milioni di euro o al 4% del fatturato mondiale annuo del titolare, a seconda di quale importo sia superiore, per le violazioni più gravi (art. 83, par. 5, GDPR). Le sanzioni per violazioni meno gravi possono raggiungere i 10 milioni di euro o il 2% del fatturato. Il provvedimento del giugno 2023 citato in precedenza, con la sua sanzione di €20.000, rappresenta un caso di entità relativamente contenuta, ma la progressiva severità dell’enforcement europeo suggerisce che importi ben più elevati siano destinati a divenire la norma per violazioni sistematiche.
Sul piano lavoristico, il lavoratore che abbia subito un controllo illegittimo può agire in giudizio per il risarcimento del danno non patrimoniale, che la giurisprudenza italiana riconosce anche in caso di violazione di diritti fondamentali senza necessità di dimostrare un pregiudizio economico specifico. Le prove eventualmente raccolte attraverso sistemi di controllo illeciti sono, in linea di principio, inutilizzabili a fini disciplinari: l’art. 4, terzo comma, Statuto dei Lavoratori condiziona espressamente l’utilizzabilità dei dati al rispetto della normativa sulla privacy, creando così un meccanismo di esclusione probatoria che disincentiva i controlli illegittimi.
Sul piano penale, la violazione delle norme sulle intercettazioni e sui controlli non autorizzati può integrare fattispecie di reato previste dal Codice Penale e dal Codice Privacy (D.Lgs. n. 196/2003 e successive modificazioni), con conseguenze che possono includere la reclusione per i soggetti responsabili. Questo triplice livello sanzionatorio — amministrativo, civile e penale — rende il rischio di compliance particolarmente elevato per le aziende che non abbiano adeguatamente strutturato i propri sistemi di monitoraggio.
Verso un uso responsabile della biometria: indicazioni per i datori di lavoro
Il quadro normativo appena delineato non implica un divieto assoluto di ricorrere alla biometria in ambito lavorativo, ma impone un processo rigoroso di valutazione preventiva e di progettazione responsabile. I datori di lavoro che intendano introdurre sistemi di monitoraggio biometrico dovrebbero, in primo luogo, condurre una analisi di necessità documentata che dimostri l’inadeguatezza di soluzioni alternative meno invasive. In secondo luogo, dovrebbero avviare la procedura di accordo sindacale o di autorizzazione amministrativa prevista dall’art. 4 Statuto dei Lavoratori prima di qualsiasi installazione. In terzo luogo, dovrebbero effettuare una DPIA completa, coinvolgendo il Data Protection Officer (DPO) ove nominato, e valutare l’opportunità di una consultazione preventiva con il Garante nei casi di rischio residuo elevato.
Sul piano tecnico, è opportuno privilegiare architetture che non richiedano la conservazione centralizzata dei template biometrici — ad esempio, sistemi in cui il dato biometrico sia memorizzato esclusivamente su un supporto fisico in possesso del lavoratore, come una smart card — riducendo così il rischio di violazioni massive. La pseudonimizzazione e la cifratura dei dati, unitamente a rigorosi controlli degli accessi e a procedure di gestione degli incidenti, costituiscono misure tecniche irrinunciabili.
Per un approfondimento delle posizioni ufficiali dell’autorità di controllo italiana in materia di trattamento dei dati dei lavoratori, è possibile consultare direttamente il sito del Garante per la protezione dei dati personali, che pubblica provvedimenti, linee guida e FAQ aggiornate.
Il tema del monitoraggio biometrico nei luoghi di lavoro è destinato a rimanere al centro del dibattito giuridico per gli anni a venire, man mano che le tecnologie di identificazione diventeranno più accurate, più economiche e più pervasive. La sfida per il diritto è quella di mantenere un equilibrio dinamico: non ostacolare l’innovazione tecnologica legittima, ma garantire che essa non si traduca in un’erosione silenziosa dei diritti fondamentali dei lavoratori. Il rispetto simultaneo del GDPR e dello Statuto dei Lavoratori non è un ostacolo burocratico, ma la condizione necessaria affinché la modernizzazione dei luoghi di lavoro avvenga nel rispetto della dignità di chi in quei luoghi trascorre la propria vita lavorativa.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.