Nel 2026, la gestione dei dati biometrici lavoro rappresenta una delle sfide più delicate per i datori di lavoro italiani ed europei: tecnologie un tempo riservate a contesti di alta sicurezza sono oggi diffuse in uffici, magazzini e cantieri, sollevando interrogativi profondi sul bilanciamento tra legittimi interessi organizzativi e diritti fondamentali dei lavoratori. Comprendere dove si colloca il confine tra controllo lecito e invasione della sfera privata richiede di muoversi con precisione tra le disposizioni del Regolamento GDPR 2016/679, la normativa nazionale — a partire dalla Legge 300/1970 — e i provvedimenti dell’Autorità Garante per la protezione dei dati personali, che ha continuato a intervenire attivamente anche nel corso del 2026.
Cosa sono i dati biometrici e perché meritano protezione rafforzata
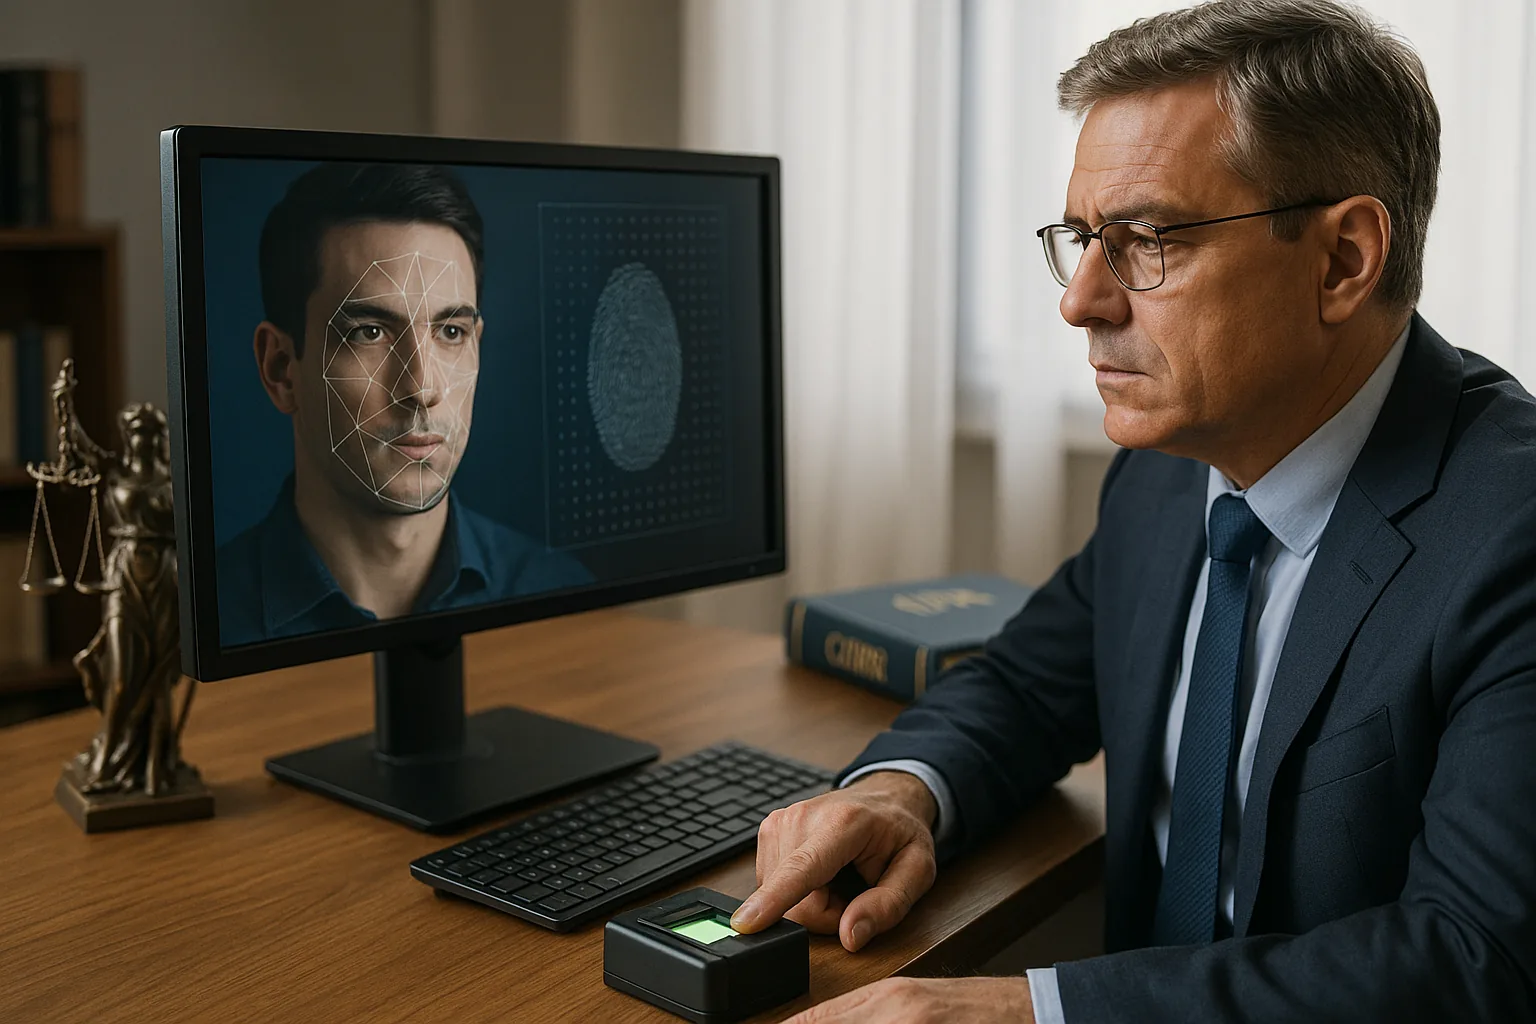
Il Regolamento GDPR 2016/679 definisce i dati biometrici come dati personali ottenuti da un trattamento tecnico specifico relativi alle caratteristiche fisiche, fisiologiche o comportamentali di una persona, che ne consentono o confermano l’identificazione univoca. Rientrano in questa categoria le impronte digitali, i profili del volto rilevati dal riconoscimento facciale, la geometria della mano, il pattern dell’iride e persino la voce, quando utilizzata a fini identificativi.
La ragione per cui questi dati ricevono una protezione rafforzata rispetto ad altre categorie di informazioni personali risiede nella loro natura intrinsecamente immutabile: un indirizzo e-mail si può cambiare, un’impronta digitale no. Qualora un sistema biometrico venisse compromesso, il lavoratore non potrebbe semplicemente “reimpostare” la propria identità biologica come farebbe con una password. Questa irreversibilità giustifica il regime di tutela speciale previsto dall’Articolo 9 del GDPR, che colloca i dati biometrici — quando trattati al fine di identificare univocamente una persona fisica — tra le categorie particolari di dati, il cui trattamento è in linea di principio vietato salvo specifiche eccezioni tassativamente elencate.
Nel contesto lavorativo, l’uso dei dati biometrici ha registrato una crescita esponenziale negli ultimi anni, trainata dalla diffusione di sistemi di riconoscimento per procedure di accesso, rilevazione delle presenze e autenticazione a postazioni di lavoro. Questa espansione tecnologica ha reso urgente un chiarimento normativo sistematico, che ancora oggi non si traduce in un quadro del tutto uniforme a livello applicativo.
Il regime giuridico dell’Articolo 9 GDPR: divieto e deroghe nel rapporto di lavoro
L’Articolo 9 del GDPR stabilisce il divieto generale di trattamento delle categorie particolari di dati, tra cui rientrano i dati biometrici identificativi. Le deroghe a questo divieto sono tassative e, nel contesto lavorativo, le più rilevanti sono due: il consenso esplicito dell’interessato e la necessità del trattamento per assolvere obblighi o esercitare diritti specifici del titolare o dell’interessato in materia di diritto del lavoro, sicurezza sociale e protezione sociale.
Tuttavia, il ricorso al consenso del lavoratore come base giuridica per il trattamento di dati biometrici è problematico nel rapporto di lavoro subordinato. Il GDPR stesso, nel Considerando 43, avverte che il consenso non dovrebbe costituire un valido fondamento giuridico per il trattamento quando esiste un chiaro squilibrio tra l’interessato e il titolare, in particolare quando il titolare è un’autorità pubblica o — per analogia applicata dalla dottrina e dalle autorità di controllo — quando il lavoratore si trovi in una posizione di dipendenza economica e gerarchica rispetto al datore di lavoro. In simili contesti, il consenso prestato dal dipendente rischia di non essere né libero né genuino, poiché il timore di conseguenze negative sul piano occupazionale può condizionarne la manifestazione.
Ne deriva che il trattamento di dati biometrici nel lavoro deve fondarsi preferibilmente su basi giuridiche diverse dal consenso: la necessità del trattamento per l’esecuzione del contratto di lavoro, gli obblighi di legge in materia di sicurezza sul lavoro, o — ove applicabile — il legittimo interesse del titolare, purché sottoposto al rigoroso balancing test previsto dall’Articolo 6, paragrafo 1, lettera f) del GDPR. In ogni caso, il principio di minimizzazione dei dati impone di verificare se le stesse finalità possano essere raggiunte con strumenti meno invasivi.
Lo Statuto dei Lavoratori e i controlli a distanza: l’Articolo 8 della Legge 300/1970
Sul piano del diritto nazionale, la disciplina dei controlli datoriali si intreccia con quella della protezione dei dati personali attraverso la Legge 20 maggio 1970, n. 300, comunemente nota come Statuto dei Lavoratori. L’Articolo 8 di questa legge stabilisce un divieto assoluto per il datore di lavoro di effettuare indagini, anche tramite terzi, sulle opinioni politiche, religiose o sindacali del lavoratore, nonché su fatti non rilevanti ai fini della valutazione dell’attitudine professionale del lavoratore.
👉 Leggi anche: Violazione della privacy del lavoratore mediante monitoraggio biometrico: i limiti legali dopo la sentenza Cassazione 2025
Sebbene l’Articolo 8 non citi esplicitamente i dati biometrici — norma concepita in un’epoca in cui tali tecnologie erano fantascienza — il suo spirito protettivo si estende, per via interpretativa, a qualsiasi raccolta di informazioni che trascenda la valutazione delle capacità lavorative e invada la sfera della personalità del dipendente. Un sistema di riconoscimento facciale che, oltre a registrare la presenza, fosse in grado di rilevare stati emotivi o condizioni di salute ricadrebbe senz’altro nel perimetro di questo divieto.
Altrettanto rilevante è l’Articolo 4 dello Statuto dei Lavoratori, riformato dal Jobs Act del 2015, che disciplina i controlli a distanza sull’attività dei lavoratori. La norma distingue tra strumenti di controllo intenzionale — soggetti ad accordo sindacale o autorizzazione dell’Ispettorato del Lavoro — e strumenti di lavoro, per i quali tale procedura non è richiesta, a condizione che il datore fornisca adeguata informativa ai lavoratori. I sistemi biometrici di rilevazione presenze si collocano in una zona di confine: non sono strumenti di lavoro in senso stretto, ma nemmeno impianti audiovisivi di sorveglianza. La loro qualificazione giuridica incide direttamente sulle procedure che il datore deve seguire prima di implementarli.
I principi applicabili al trattamento di dati biometrici lavoro: necessità, proporzionalità e trasparenza
Indipendentemente dalla base giuridica prescelta, qualsiasi trattamento di dati biometrici lavoro deve rispettare i principi fondamentali sanciti dall’Articolo 5 del GDPR. Il principio di liceità, correttezza e trasparenza impone che il lavoratore sia informato in modo chiaro, semplice e accessibile circa le finalità del trattamento, le modalità di conservazione dei dati e i diritti che può esercitare. Il GDPR richiede che le attività di monitoraggio dei lavoratori vengano svolte in un contesto di trasparenza e di adeguata protezione dei dati, il che si traduce concretamente nell’obbligo di predisporre un’informativa dettagliata ex Articolo 13 del Regolamento prima di avviare qualsiasi sistema biometrico.
Il principio di limitazione della finalità vieta di utilizzare i dati raccolti per uno scopo — ad esempio la rilevazione delle presenze — per perseguire finalità diverse, come il monitoraggio delle performance o l’analisi dei comportamenti. I dati biometrici raccolti all’ingresso di un’azienda non possono essere riutilizzati per ricostruire i movimenti del lavoratore all’interno dei locali, salvo che questa finalità non sia stata esplicitamente comunicata e disponga di autonoma base giuridica.
Il principio di minimizzazione è forse il più dirompente in questo contesto: il datore di lavoro deve domandarsi se la finalità perseguita — ad esempio impedire timbrature fraudolente — non possa essere raggiunta con sistemi meno invasivi, come badge magnetici o PIN personali. Solo qualora tali alternative risultino oggettivamente inadeguate rispetto all’obiettivo legittimo perseguito, il ricorso alla biometria potrà dirsi proporzionato.
A questi principi si aggiunge l’obbligo di condurre una Valutazione d’Impatto sulla Protezione dei Dati (Data Protection Impact Assessment, DPIA) ai sensi dell’Articolo 35 del GDPR, obbligatoria ogni volta che il trattamento — in ragione della sua natura, oggetto, contesto e finalità — rischi di presentare un rischio elevato per i diritti e le libertà delle persone fisiche. Il trattamento sistematico di dati biometrici a fini di identificazione rientra esplicitamente nelle tipologie ad alto rischio indicate dalle linee guida del Comitato europeo per la protezione dei dati (EDPB), rendendo la DPIA non una facoltà ma un obbligo.
Il ruolo del Garante Privacy italiano e i provvedimenti recenti
Il Garante per la protezione dei dati personali italiano ha svolto un ruolo cruciale nel definire i contorni applicativi della disciplina biometrica nel contesto lavorativo, intervenendo sia con provvedimenti sanzionatori nei confronti di datori di lavoro che avevano implementato sistemi biometrici senza adeguata base giuridica, sia con orientamenti di carattere generale. L’attività dell’Autorità si è intensificata con l’espandersi delle tecnologie di riconoscimento, e nel 2026 il Garante ha continuato a esercitare le proprie funzioni di supervisione con vigore: è documentato che il 26 febbraio 2026 è stato adottato un provvedimento dall’Autorità, a conferma del costante presidio regolatorio su queste tematiche.
La posizione tradizionale del Garante — consolidata attraverso anni di interventi — è che l’utilizzo di dati biometrici nel rapporto di lavoro debba essere considerato eccezionale e non la norma. Sistemi di rilevazione delle presenze basati su impronte digitali o riconoscimento facciale sono stati oggetto di contestazione quando il datore non aveva dimostrato la necessità del ricorso alla biometria rispetto ad alternative meno invasive, o quando l’informativa fornita ai lavoratori risultava carente o generica. Per approfondire i provvedimenti dell’Autorità è possibile consultare il registro dei provvedimenti del Garante Privacy, che documenta gli interventi più recenti.
Nei procedimenti istruttori, il Garante valuta sistematicamente: la sussistenza di una base giuridica idonea; l’avvenuta effettuazione della DPIA; la qualità dell’informativa resa ai lavoratori; le misure tecniche e organizzative adottate per garantire la sicurezza dei dati biometrici, che per loro natura richiedono standard di protezione particolarmente elevati; e la nomina del Responsabile della Protezione dei Dati (Data Protection Officer, DPO) ove obbligatoria.
👉 Leggi anche: Violazione della privacy nel controllo dei dipendenti: videosorveglianza, tracciamento GPS e limiti legali nel 2026
Obblighi pratici del datore di lavoro: dalla valutazione preliminare all’implementazione
Per il datore di lavoro che intenda introdurre sistemi basati su dati biometrici lavoro, il percorso di conformità si articola in fasi distinte e non comprimibili. La prima è la valutazione della necessità: occorre documentare perché le alternative non biometriche siano insufficienti rispetto all’obiettivo perseguito. Questa analisi non può essere meramente formale — deve confrontarsi con la realtà operativa concreta e produrre documentazione che giustifichi la scelta tecnologica.
La seconda fase è la scelta della base giuridica appropriata tra quelle previste dall’Articolo 9, paragrafo 2 del GDPR, tenendo conto delle limitazioni del consenso nel rapporto di lavoro subordinato. Ove il trattamento si fondi su disposizioni di diritto del lavoro — ad esempio obblighi di sicurezza in ambienti a rischio elevato — è necessario identificare con precisione la norma di riferimento.
La terza fase è la conduzione della DPIA, che deve essere completata prima dell’avvio del trattamento e non successivamente. La DPIA deve descrivere sistematicamente il trattamento, valutarne la necessità e proporzionalità, identificare i rischi per i diritti e le libertà degli interessati e le misure previste per affrontarli. Se la DPIA evidenzia un rischio residuo elevato che il titolare non riesce a mitigare, è obbligatoria la consultazione preventiva del Garante ai sensi dell’Articolo 36 del GDPR.
La quarta fase riguarda le misure tecniche di sicurezza: i template biometrici — ovvero le rappresentazioni matematiche delle caratteristiche biologiche — non devono essere conservati in chiaro ma crittografati con standard robusti; è preferibile adottare architetture in cui il dato biometrico non lasci mai il dispositivo dell’utente (on-device matching), eliminando la necessità di un database centralizzato vulnerabile ad attacchi informatici.
Infine, la quinta fase è quella dell’informativa e della formazione: i lavoratori devono ricevere, prima dell’attivazione del sistema, un’informativa completa e comprensibile; i responsabili delle risorse umane e i referenti IT devono essere formati sulle procedure di risposta alle richieste di esercizio dei diritti (accesso, rettifica, cancellazione, opposizione) che i dipendenti possono avanzare in qualsiasi momento.
Settori e casi d’uso: quando la biometria può dirsi giustificata
Non tutti i contesti lavorativi si equivalgono. Vi sono ambienti in cui il ricorso a tecnologie biometriche trova giustificazione più solida: impianti nucleari, laboratori farmaceutici con accesso a sostanze pericolose, strutture finanziarie con aree ad accesso ristretto, o qualsiasi contesto in cui l’errata identificazione di un soggetto possa comportare rischi gravi per la sicurezza pubblica o per l’incolumità dei lavoratori stessi. In questi casi, la proporzionalità tra la misura adottata e il rischio da prevenire è più facilmente dimostrabile.
Al contrario, l’utilizzo del riconoscimento facciale o delle impronte digitali per la mera rilevazione delle presenze in un ufficio amministrativo ordinario è stato ripetutamente ritenuto sproporzionato dalle autorità di controllo europee, in quanto le stesse finalità possono essere raggiunte con sistemi di timbratura tradizionali o badge elettronici che non implicano il trattamento di categorie particolari di dati. Il principio di proporzionalità non è un ostacolo burocratico: è la traduzione giuridica del rispetto della dignità del lavoratore come persona.
Un caso d’uso emergente che merita attenzione specifica è quello dei sistemi di autenticazione biometrica alle postazioni di lavoro informatiche: lettori di impronta digitale integrati nei laptop aziendali o sistemi di riconoscimento facciale per l’accesso ai sistemi informativi. In questi contesti, il trattamento può avvenire interamente sul dispositivo senza trasmissione di dati a server centrali, il che riduce significativamente il profilo di rischio e può rendere più agevole la dimostrazione di conformità, a condizione che l’informativa sia adeguata e che il lavoratore disponga di metodi di autenticazione alternativi.
Il panorama normativo che circonda i dati biometrici lavoro nel 2026 è dunque caratterizzato da una tensione strutturale tra innovazione tecnologica e garanzie fondamentali: una tensione che non si risolve scegliendo un polo a scapito dell’altro, ma navigando con rigore tra le disposizioni del GDPR, le previsioni dello Statuto dei Lavoratori e gli orientamenti dell’Autorità Garante. Per il datore di lavoro, investire nella conformità non è soltanto un obbligo legale suscettibile di sanzioni significative — che possono raggiungere nel regime GDPR importi considerevoli — ma anche una scelta di responsabilità verso i propri dipendenti, la cui fiducia costituisce un asset organizzativo non meno prezioso dei sistemi tecnologici implementati.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.