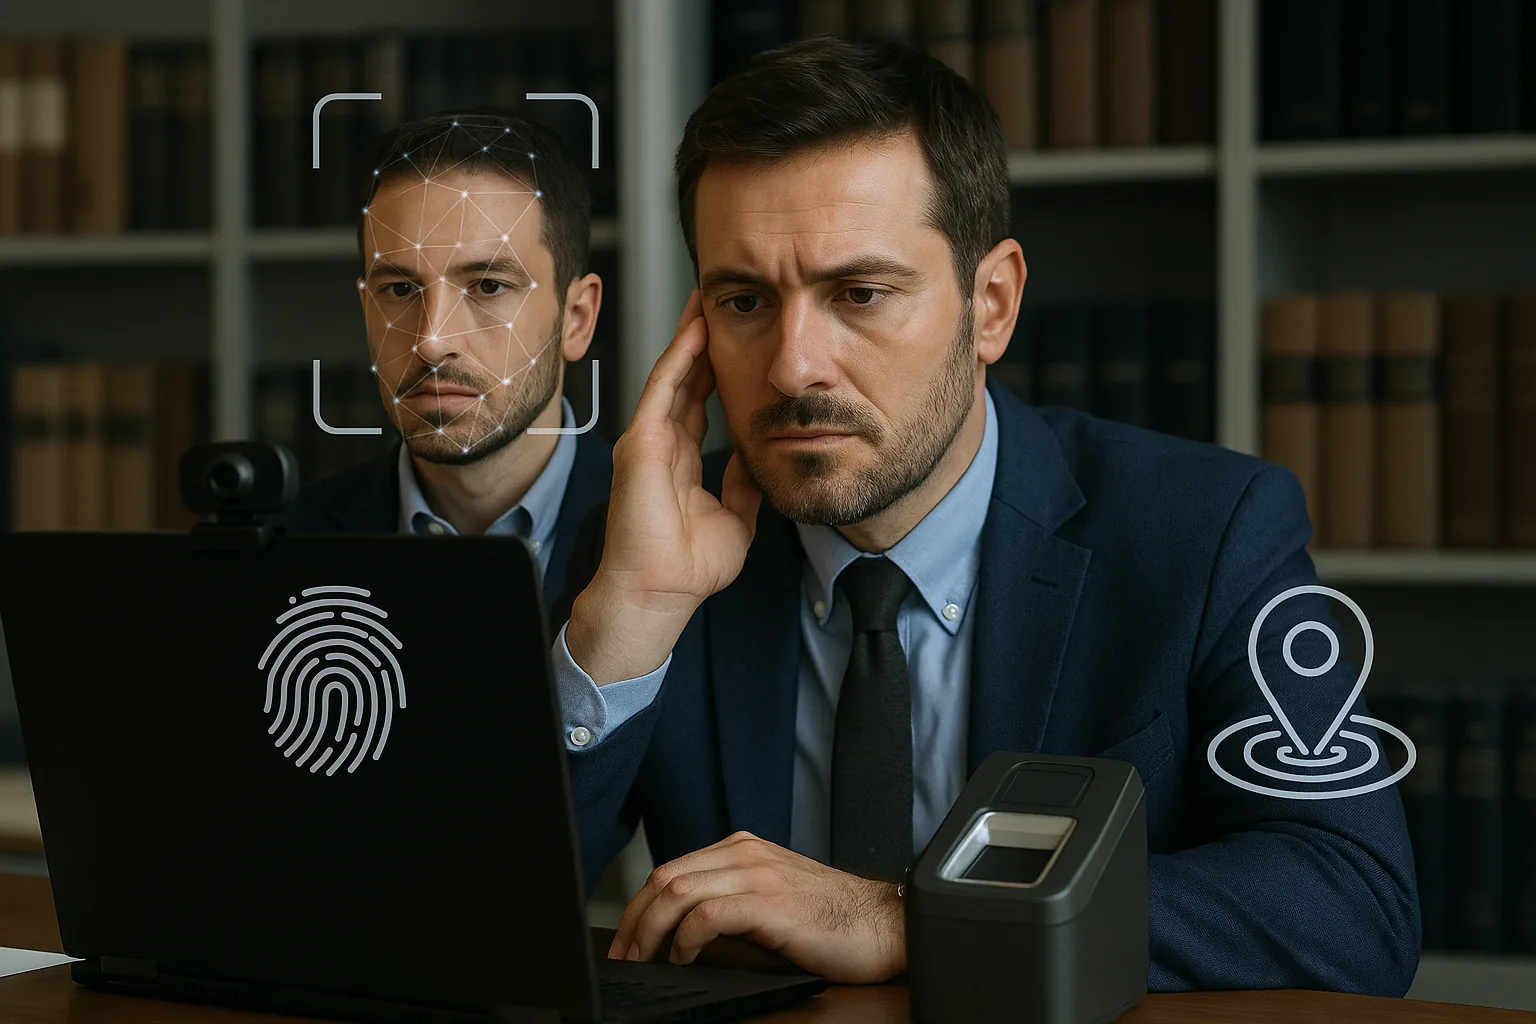
Il rapporto tra monitoraggio biometrico lavoratori privacy e potere direttivo del datore di lavoro è diventato uno dei nodi giuridici più complessi del diritto del lavoro contemporaneo. Nel corso del 2025, la Corte di Cassazione ha emesso una serie di pronunce che, pur non concentrandosi esclusivamente sui sistemi biometrici, hanno ridisegnato in modo organico i confini entro cui il controllo tecnologico dei dipendenti può considerarsi lecito. Parallelamente, il Garante per la protezione dei dati personali ha intensificato la propria attività di vigilanza, con un provvedimento del 27 marzo 2025 che segnala una nuova stagione di rigore applicativo. Capire come questi orientamenti si intreccino con il quadro normativo del GDPR e dello Statuto dei Lavoratori è indispensabile per chiunque — datore di lavoro, professionista HR o consulente legale — si trovi a dover configurare o valutare un sistema di controllo in azienda.
Il quadro normativo di riferimento: Statuto dei Lavoratori e GDPR
La disciplina dei controlli sui lavoratori in Italia poggia su due pilastri fondamentali che devono essere letti in modo sistematico e mai contrapposto. Il primo è la Legge 20 maggio 1970, n. 300, meglio nota come Statuto dei Lavoratori, i cui articoli 4 e 6 rappresentano le norme cardine in materia. L’articolo 4, nella versione riformata dal Jobs Act del 2015, distingue tra strumenti di controllo a distanza in senso stretto — per i quali è richiesto un accordo sindacale o un’autorizzazione amministrativa — e strumenti utilizzati dal lavoratore per rendere la prestazione, per i quali tale procedura non è obbligatoria, ma permane comunque il vincolo dell’informativa adeguata.
Questa distinzione, apparentemente lineare, diventa assai più complessa quando si tratta di tecnologie biometriche. Un sistema di rilevazione delle presenze mediante impronta digitale è uno strumento di lavoro o uno strumento di controllo? La risposta non è mai automatica: dipende dalle finalità concrete, dalla quantità di dati raccolti, dalla durata della conservazione e dalle modalità di accesso. È proprio su questo terreno che la giurisprudenza più recente ha dovuto pronunciarsi con maggiore precisione.
Il secondo pilastro è il Regolamento UE 2016/679, il GDPR, che introduce una disciplina specifica per i dati biometrici. Questi ultimi rientrano nella categoria dei dati particolari — definiti nell’articolo 9 del Regolamento — il cui trattamento è vietato in linea di principio, salvo che ricorra una delle condizioni tassativamente elencate. Nel contesto lavorativo, la condizione più frequentemente invocata è quella del consenso esplicito dell’interessato, ma la stessa norma europea avverte che il consenso prestato in un contesto di squilibrio di potere — come quello tra datore e dipendente — non può mai considerarsi liberamente espresso. Ne consegue che il datore di lavoro non può, in pratica, far leva sul consenso del lavoratore per legittimare un trattamento biometrico: deve trovare un’altra base giuridica, tipicamente una disposizione di legge o di contratto collettivo.
Le pronunce della Cassazione del 2025 e i principi applicabili al controllo tecnologico
Il 2025 ha visto la Suprema Corte affrontare con continuità il tema del controllo datoriale nell’era digitale, anche se le pronunce verificate non riguardano esclusivamente i sistemi biometrici in senso stretto. La sentenza n. 28365 del 27 ottobre 2025 ha affrontato il caso di un licenziamento per giusta causa, confermando che le prove raccolte mediante strumenti tecnologici possono essere utilizzate in giudizio soltanto se il sistema di controllo che le ha generate era stato previamente autorizzato nelle forme di legge. Il principio, pur enunciato in relazione a un caso specifico, ha una portata generale: la illegittimità dello strumento di raccolta contamina l’utilizzabilità della prova.
Di grande rilievo è anche la sentenza n. 24204 del 29 agosto 2025, con cui la Cassazione ha stabilito che il datore di lavoro non può utilizzare le email del dipendente in un procedimento giudiziario se non ha preventivamente fornito un’adeguata informativa sull’attività di monitoraggio. Questa pronuncia, sebbene riferita alla posta elettronica, enuncia un principio di trasparenza preventiva che la dottrina ritiene applicabile per analogia a qualsiasi forma di raccolta dati, inclusi i sistemi biometrici: il lavoratore deve sapere, prima che il sistema venga attivato, quali dati vengono raccolti, per quanto tempo, con quali finalità e chi vi ha accesso.
L’ordinanza del 21 luglio 2025 ha invece affrontato la questione, speculare, del lavoratore che registra conversazioni avvenute nell’ambiente di lavoro. La Corte ha delimitato con precisione i confini entro cui tale comportamento può ritenersi legittimo, ribadendo che il diritto alla riservatezza opera in modo bidirezionale: non tutela soltanto il dipendente nei confronti del datore, ma impone a entrambi le parti un obbligo di correttezza nella gestione delle informazioni acquisite nel contesto lavorativo.
👉 Leggi anche: Diritto alla privacy del lavoratore vs controllo aziendale: bilanciamento dopo la sentenza della Corte Costituzionale 2025
Lette nel loro insieme, queste pronunce delineano una giurisprudenza coerente che valorizza tre principi fondamentali: la proporzionalità del controllo rispetto alla finalità perseguita, la trasparenza nei confronti del lavoratore, e la necessità come criterio selettivo — vale a dire che il trattamento di dati personali deve essere limitato a quanto strettamente indispensabile per raggiungere lo scopo dichiarato.
Il provvedimento del Garante Privacy del marzo 2025 e il monitoraggio biometrico lavoratori privacy
Il 27 marzo 2025, il Garante per la protezione dei dati personali ha adottato il provvedimento n. 10138981, segnando un ulteriore inasprimento dell’orientamento dell’Autorità in materia di controllo datoriale. Sebbene il contenuto specifico del provvedimento richieda una lettura diretta del testo ufficiale, il suo inserimento nel più ampio contesto dell’attività del Garante nel 2025 è indicativo di una tendenza consolidata: l’Autorità ha mostrato una crescente attenzione verso i sistemi di monitoraggio che raccolgono dati biometrici in modo massivo o non proporzionato, avviando istruttorie e irrogando sanzioni nei confronti di aziende che avevano implementato tecnologie di controllo senza rispettare i requisiti previsti dal GDPR.
Il tema del monitoraggio biometrico lavoratori privacy è diventato centrale nell’agenda del Garante per ragioni strutturali: la diffusione di sistemi di rilevazione delle presenze basati su riconoscimento facciale o impronta digitale, il ricorso al tracciamento GPS per i lavoratori in mobilità, e l’adozione di piattaforme di analisi comportamentale hanno moltiplicato i punti di contatto tra potere di controllo e diritto alla riservatezza. In questo scenario, il Garante ha ribadito che la valutazione d’impatto sulla protezione dei dati — il cosiddetto Data Protection Impact Assessment o DPIA — non è un adempimento facoltativo per chi tratta dati biometrici su larga scala, ma un obbligo giuridico la cui omissione costituisce di per sé una violazione autonomamente sanzionabile.
La DPIA impone al titolare del trattamento di analizzare sistematicamente i rischi per i diritti e le libertà degli interessati prima di avviare il trattamento, di identificare le misure di mitigazione adeguate e di documentare l’intero processo. Nel contesto del controllo biometrico dei lavoratori, questo significa che il datore di lavoro deve chiedersi — e rispondere per iscritto — se esiste un sistema alternativo meno invasivo in grado di raggiungere la stessa finalità: se la risposta è affermativa, il trattamento biometrico non supera il test di necessità e non può essere avviato.
Proporzionalità e necessità: i criteri concreti per valutare la legittimità dei sistemi di controllo
Il principio di proporzionalità, pur non essendo una novità assoluta, ha acquisito nel 2025 una valenza operativa molto più stringente grazie all’interazione tra giurisprudenza di legittimità e orientamenti del Garante. In pratica, per valutare se un sistema di controllo biometrico è proporzionato, occorre rispondere a una serie di domande concrete.
- Qual è la finalità dichiarata? Il controllo degli accessi fisici a un’area riservata è una finalità legittima; la verifica della produttività oraria di un lavoratore d’ufficio non lo è, se perseguita attraverso sistemi biometrici.
- Il dato biometrico è strettamente necessario? Se un badge magnetico o un codice PIN consentono di raggiungere lo stesso risultato, il ricorso all’impronta digitale o al riconoscimento facciale non supera il test di necessità.
- Per quanto tempo vengono conservati i dati? La conservazione prolungata di dati biometrici, anche dopo la cessazione del rapporto di lavoro, è incompatibile con il principio di limitazione della conservazione.
- Chi ha accesso ai dati? L’accesso deve essere limitato alle persone che ne hanno effettiva necessità per le finalità dichiarate; un accesso generalizzato da parte del management è di per sé un indicatore di sproporzione.
- I lavoratori sono stati adeguatamente informati? L’informativa deve essere specifica, comprensibile e preventiva: non basta un riferimento generico nel contratto di assunzione.
Questi criteri, elaborati dalla dottrina e progressivamente recepiti dalla giurisprudenza, non operano in modo astratto: si applicano caso per caso, tenendo conto della dimensione dell’impresa, del settore di attività, della tipologia di lavoratori coinvolti e della natura dei dati trattati. Un sistema di riconoscimento facciale per l’accesso a un laboratorio farmaceutico che tratta sostanze pericolose presenta un profilo di rischio e una giustificazione molto diversi rispetto allo stesso sistema installato all’ingresso di un ufficio commerciale.
Le conseguenze della violazione: sanzioni, nullità delle prove e responsabilità civile
Le conseguenze di un sistema di monitoraggio biometrico illegittimo si dispiegano su più livelli, e la loro gravità complessiva è spesso sottovalutata dai datori di lavoro che affrontano la questione in modo superficiale. Il primo livello è quello amministrativo-sanzionatorio: il GDPR prevede sanzioni che possono arrivare fino al 4% del fatturato mondiale annuo dell’impresa, o a 20 milioni di euro, per le violazioni più gravi, tra cui il trattamento illecito di dati particolari come quelli biometrici. Il Garante italiano ha dimostrato, nel corso degli ultimi anni, di non esitare ad applicare sanzioni significative anche a imprese di medie dimensioni.
👉 Leggi anche: Diritto alla privacy del lavoratore e controllo datoriale: i limiti della videosorveglianza e del monitoraggio digitale secondo il GDPR
Il secondo livello è quello processuale: come chiarito dalla Cassazione con la sentenza n. 28365 del 2025, le prove raccolte mediante sistemi di controllo illegittimi non possono essere utilizzate in giudizio. Questo significa che un datore di lavoro che abbia licenziato un dipendente sulla base di dati raccolti da un sistema biometrico non autorizzato rischia di vedersi annullare il licenziamento per difetto di prova, con conseguente obbligo di reintegra o di pagamento dell’indennità risarcitoria prevista dalla normativa applicabile.
Il terzo livello è quello della responsabilità civile: il lavoratore che abbia subito un trattamento illecito dei propri dati biometrici ha diritto al risarcimento del danno, incluso il danno non patrimoniale derivante dalla violazione della propria sfera di riservatezza. La quantificazione di questo danno è rimessa alla valutazione equitativa del giudice, ma la giurisprudenza ha mostrato una tendenza a riconoscere importi significativi nei casi in cui la violazione sia stata particolarmente invasiva o prolungata nel tempo.
Vi è infine un quarto livello, spesso trascurato, che è quello della responsabilità penale: il trattamento di dati biometrici in violazione delle disposizioni di legge può integrare il reato di trattamento illecito di dati personali previsto dall’articolo 167 del Codice Privacy, punito con la reclusione. Questo profilo assume rilievo soprattutto nei casi in cui la violazione sia sistematica e consapevole, e non meramente colposa.
Accordi sindacali e procedure autorizzatorie: come costruire un sistema legittimo
La via maestra per implementare un sistema di monitoraggio biometrico in modo giuridicamente sostenibile passa attraverso il rispetto di una procedura articolata che non ammette scorciatoie. Il punto di partenza è la verifica della base giuridica del trattamento: poiché il consenso del lavoratore non è, come si è visto, una base giuridica affidabile, il datore deve identificare un’altra condizione di liceità, tipicamente una norma di legge o un contratto collettivo che autorizzi espressamente il trattamento.
Il secondo passaggio è la procedura prevista dall’articolo 4 dello Statuto dei Lavoratori: se il sistema biometrico è qualificabile come strumento di controllo a distanza — e nella maggior parte dei casi lo è — occorre o un accordo con le rappresentanze sindacali aziendali, o, in assenza di tali rappresentanze, un’autorizzazione dell’Ispettorato Nazionale del Lavoro. L’accordo sindacale non è un mero adempimento formale: deve indicare le finalità del sistema, le modalità di utilizzo dei dati, le garanzie per i lavoratori e i limiti alla conservazione.
Il terzo passaggio è la redazione della DPIA, che deve precedere l’avvio del trattamento e deve essere aggiornata ogni volta che cambiano le caratteristiche del sistema o le finalità del trattamento. La DPIA non è un documento interno riservato: deve essere messa a disposizione del Garante in caso di ispezione, e può essere richiesta dai lavoratori o dalle loro rappresentanze come elemento di verifica della legittimità del sistema.
Il quarto passaggio è la formazione del personale addetto al trattamento dei dati biometrici e la designazione di un Responsabile della Protezione dei Dati — il Data Protection Officer o DPO — laddove il trattamento lo richieda. Il DPO non è un mero consulente esterno: è una figura interna o esterna all’azienda che deve essere coinvolta in tutte le decisioni che riguardano il trattamento dei dati personali e che ha il compito di vigilare sul rispetto del GDPR. Per approfondire i requisiti e le funzioni di questa figura, è possibile consultare le linee guida e i provvedimenti del Garante per la protezione dei dati personali.
Il quadro che emerge dalla giurisprudenza del 2025 e dall’attività del Garante è quello di un sistema normativo che non vieta in assoluto il monitoraggio biometrico dei lavoratori, ma lo subordina al rispetto rigoroso di condizioni cumulative: liceità della base giuridica, proporzionalità rispetto alla finalità, trasparenza nei confronti dei lavoratori, adeguatezza delle misure di sicurezza e documentazione dell’intero processo decisionale. Chi approccia questa materia con superficialità — confidando nella mancanza di controlli o nella difficoltà dei lavoratori di far valere i propri diritti — si espone a un rischio legale, economico e reputazionale che nel 2025 è diventato concreto e misurabile, non più teorico. La sfida per le imprese non è scegliere tra efficienza organizzativa e rispetto della privacy: è dimostrare, con atti e documenti, che le due esigenze possono e devono coesistere.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.