Dietro il cloud si nasconde un’infrastruttura fisica e logica di straordinaria complessità: capire come funziona davvero la sicurezza nei data center significa comprendere le fondamenta su cui poggia l’intera economia digitale. Ogni file caricato, ogni transazione bancaria, ogni comunicazione aziendale transita attraverso ambienti sorvegliati da strati sovrapposti di protezione fisica, informatica e normativa. Questo articolo esplora tali strati in profondità, dalle minacce più attuali alle tecnologie difensive più avanzate, passando per le normative globali e il ruolo insostituibile del fattore umano.
Importanza della sicurezza nei data center
Nell’era digitale moderna, i data center rappresentano il cuore pulsante delle comunicazioni e delle operazioni aziendali globali.
La quantità di dati che vengono elaborati quotidianamente è immensa, e la dipendenza da queste infrastrutture è in costante crescita.
Di conseguenza, la sicurezza in questi ambienti è diventata una priorità fondamentale.
Non solo perché la perdita di dati può costare milioni di dollari alle aziende, ma anche perché la compromissione di dati sensibili può danneggiare irreparabilmente la reputazione di un’azienda.
La crescente enfasi sulla sicurezza nei data center è quindi un riflesso diretto della loro importanza nel panorama economico e tecnologico globale.
Come funziona davvero la sicurezza nei data center: i livelli di protezione
Per rispondere concretamente alla domanda su come funziona la sicurezza nei data center, occorre distinguere tre macro-livelli che operano in modo integrato: la sicurezza fisica, la sicurezza logica e la sicurezza operativa. Nessuno di questi livelli è sufficiente da solo; è la loro sinergia a determinare il grado reale di protezione dell’infrastruttura.
Sicurezza fisica: il perimetro tangibile
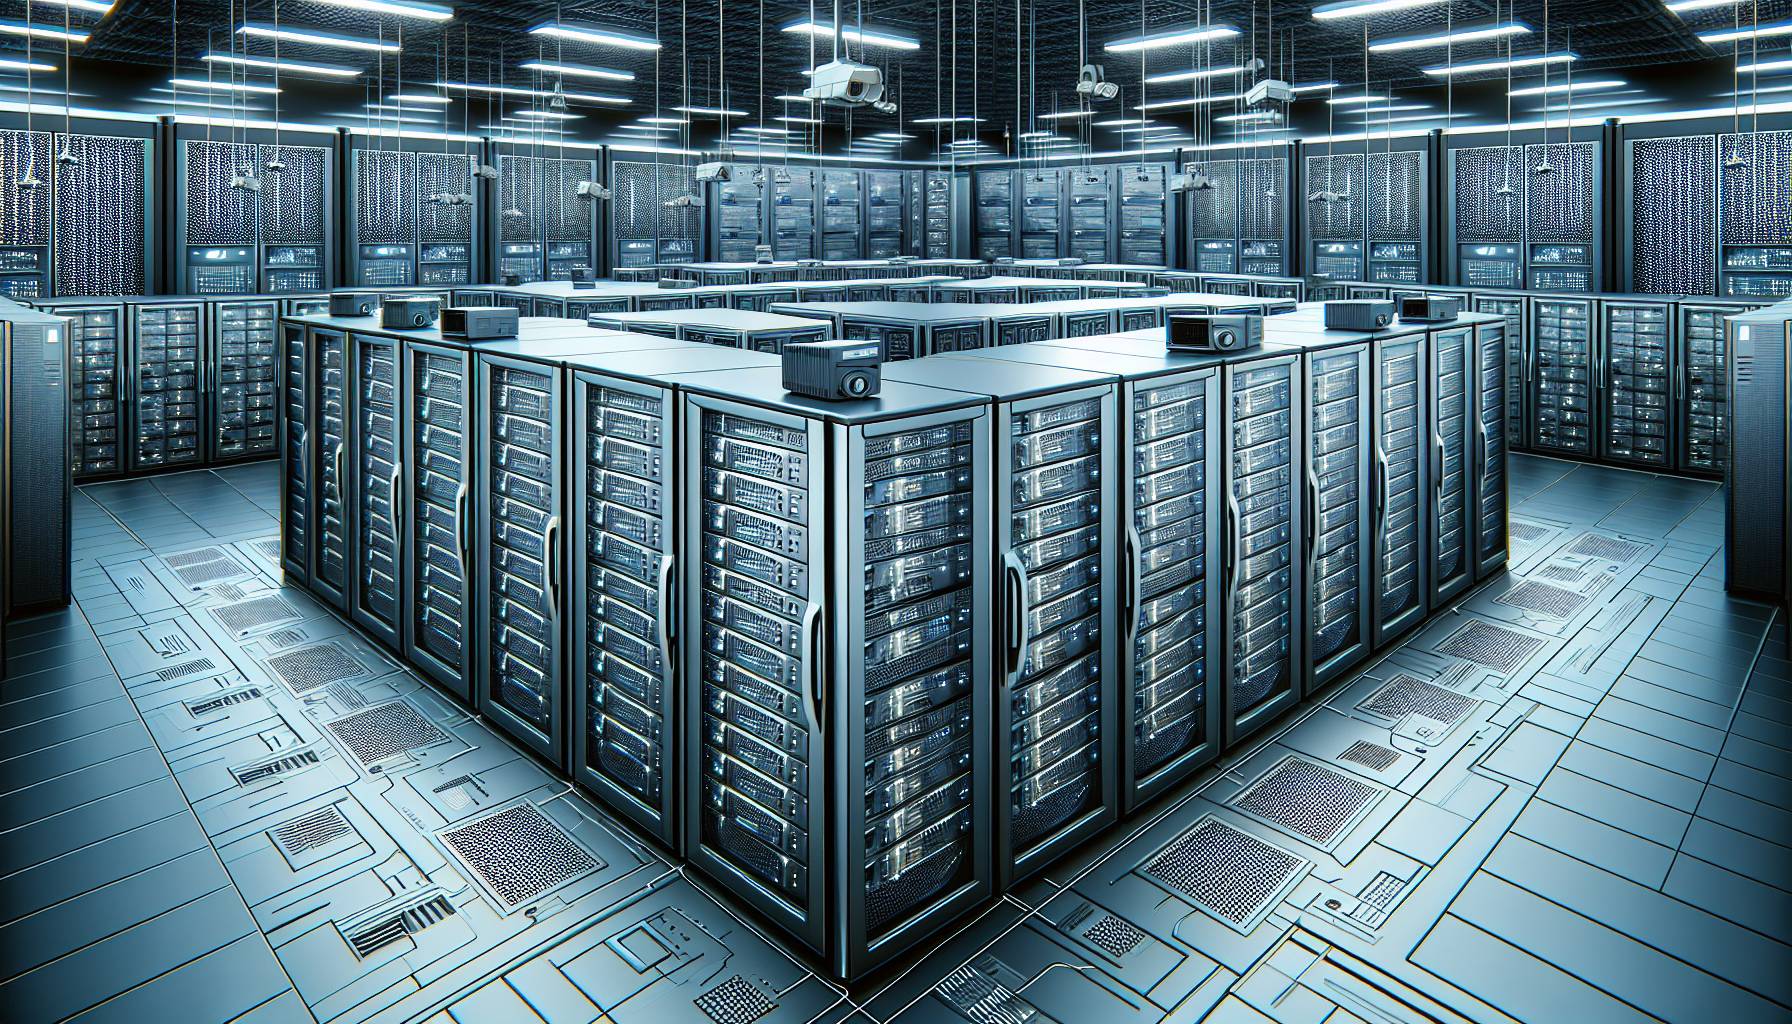
Un data center moderno è progettato come una fortezza. L’accesso fisico è regolato da sistemi di controllo a più fattori: badge RFID, lettori biometrici (impronta digitale, riconoscimento dell’iride), telecamere a circuito chiuso attive 24 ore su 24 e guardie di sicurezza dedicate. Le sale server sono compartimentate in zone ad accesso progressivamente ristretto, in modo che anche un dipendente autorizzato possa accedere solo alle aree strettamente necessarie alle proprie mansioni. Questa logica di minimo privilegio fisico riduce drasticamente il rischio di sabotaggio interno o di accesso non autorizzato agli hardware.
Sul piano strutturale, i data center di livello enterprise sono costruiti per resistere a eventi catastrofici: sistemi ridondanti di alimentazione (gruppi di continuità UPS, generatori diesel), impianti di raffreddamento ridondanti, sistemi antincendio a gas inerte che sopprimono le fiamme senza danneggiare i server. La classificazione Tier definita dall’Uptime Institute — da Tier I a Tier IV — misura proprio questa ridondanza: un data center Tier IV garantisce una disponibilità del 99,995% annuo, con meno di 26 minuti di downtime all’anno.
Sicurezza logica: reti, crittografia e controllo degli accessi
Al di sopra del perimetro fisico opera la sicurezza logica, che protegge i dati durante la trasmissione e l’archiviazione. I dati in transito vengono cifrati mediante protocolli come TLS 1.3, mentre quelli a riposo sono protetti da algoritmi di crittografia simmetrica come AES-256. La gestione delle chiavi crittografiche è affidata a dispositivi hardware dedicati — gli Hardware Security Module (HSM) — che garantiscono che le chiavi non vengano mai esposte in chiaro, nemmeno agli amministratori di sistema.
Il controllo degli accessi logici si basa sul modello Zero Trust, principio secondo cui nessun utente o dispositivo è considerato affidabile per definizione, nemmeno se già all’interno della rete aziendale. Ogni richiesta di accesso viene verificata, autenticata e autorizzata in modo granulare. L’autenticazione multifattoriale (MFA) è lo standard minimo; nelle infrastrutture più critiche si adottano soluzioni di identity and access management (IAM) integrate con sistemi di analisi comportamentale in grado di rilevare anomalie in tempo reale.
Sicurezza operativa: monitoraggio continuo e risposta agli incidenti
La sicurezza operativa è il livello più dinamico: riguarda i processi e le procedure che garantiscono la continuità della protezione nel tempo. I Security Operations Center (SOC) monitorano il traffico di rete h24 attraverso piattaforme SIEM (Security Information and Event Management), che aggregano log da migliaia di sorgenti e applicano regole di correlazione per identificare comportamenti sospetti. Quando viene rilevata una minaccia, i piani di Incident Response definiscono con precisione chi deve fare cosa, in quale ordine e con quali strumenti, minimizzando i tempi di reazione e i danni potenziali.
Sfide e minacce alle infrastrutture digitali
Le infrastrutture digitali oggi affrontano una miriade di sfide e minacce.
Gli attacchi informatici stanno diventando sempre più sofisticati, dalla proliferazione dei malware ai più complessi attacchi DDoS.
Inoltre, l’ascesa delle tecnologie emergenti ha introdotto nuove vulnerabilità.
Gli hacker evolvono continuamente le loro tattiche per sfruttare le debolezze negli sistemi di sicurezza, rendendo essenziale l’implementazione di strategie di difesa innovative.
Inoltre, la crescente complessità delle reti e la varietà di dispositivi connessi, tra cui IoT, aumentano la superficie di attacco, richiedendo un monitoraggio costante e un aggiornamento continuo delle difese.
Le minacce emergenti nel panorama attuale
Tra le minacce più rilevanti nel panorama attuale figurano gli attacchi alla supply chain, in cui gli aggressori compromettono un fornitore di software o hardware per infiltrarsi indirettamente nei data center dei clienti finali. Il ransomware continua a rappresentare una minaccia critica, con varianti sempre più sofisticate capaci di cifrare i dati di backup prima ancora di colpire i sistemi primari. Infine, la crescente adozione dell’intelligenza artificiale da parte degli attaccanti consente di automatizzare la ricerca di vulnerabilità e di personalizzare gli attacchi di phishing con un grado di verosimiglianza senza precedenti.
Normative e standard di sicurezza globali
Le normative e gli standard di sicurezza giocano un ruolo cruciale nella protezione dei dati nei data center.
In tutto il mondo, leggi come il GDPR in Europa e regolamentazioni come il NIST negli Stati Uniti impongono standard rigorosi per la protezione e la gestione dei dati.
Queste normative non solo mirano a proteggere la privacy degli individui, ma forniscono anche linee guida cruciali per le aziende su come costruire e mantenere infrastrutture sicure.
Gli standard internazionali funzionano come un quadro di riferimento che le organizzazioni devono seguire per garantire la conformità e la protezione totale contro le minacce.
→ Leggi anche: Diritto alla disconnessione e violazione della privacy: come i datori rispondono del controllo oltre l'orario
Il quadro normativo europeo e il ruolo di NIS2
In ambito europeo, accanto al GDPR, la Direttiva NIS2 — recepita dagli Stati membri e pienamente operativa — ha ampliato significativamente il perimetro dei soggetti obbligati a garantire la sicurezza delle proprie infrastrutture digitali. I data center che rientrano nella categoria di «infrastrutture digitali» ai sensi della direttiva sono tenuti ad adottare misure di gestione del rischio, a notificare gli incidenti significativi entro 24 ore e a rispondere di eventuali inadempienze con sanzioni che possono raggiungere il 2% del fatturato globale annuo. La conformità a NIS2 non è quindi solo un obbligo legale, ma un indicatore di maturità della governance della sicurezza.
Sul piano degli standard tecnici, la certificazione ISO/IEC 27001 rimane il riferimento internazionale per i sistemi di gestione della sicurezza delle informazioni, mentre la ISO/IEC 27017 fornisce linee guida specifiche per i servizi cloud. L’adozione di questi standard consente alle organizzazioni di dimostrare ai clienti e alle autorità di vigilanza un approccio sistematico e verificabile alla protezione dei dati.
Tecnologie avanzate per la protezione
L’adozione di tecnologie avanzate è fondamentale per la protezione dei data center.
Tra queste, l’uso di intelligenza artificiale e machine learning ha portato a significativi progressi nella previsione e prevenzione degli attacchi.
Queste tecnologie riescono a identificare schemi anomali nel traffico di rete in tempo reale, permettendo una risposta rapida alle minacce.
Inoltre, soluzioni di crittografia avanzata, come l’hardware security module (HSM), garantiscono che i dati restino protetti anche se acceduti indebitamente.
Infine, l’implementazione di firewall di nuova generazione e sistemi di autenticazione multifattoriale contribuisce a creare un ambiente estremamente sicuro.
Intelligenza artificiale applicata alla difesa dei data center
I sistemi di AI-driven threat detection rappresentano oggi uno degli strumenti più efficaci nella difesa delle infrastrutture cloud. A differenza delle soluzioni tradizionali basate su firme di malware note, i modelli di machine learning apprendono il comportamento normale della rete e dei sistemi, segnalando deviazioni statisticamente significative anche in assenza di pattern di attacco precedentemente catalogati. Questa capacità di rilevamento delle anomalie è particolarmente preziosa contro le minacce zero-day, per definizione sconosciute ai database di firme convenzionali.
Sul fronte della crittografia, la ricerca sulla crittografia post-quantistica sta accelerando in risposta alla prospettiva — non più remota — di computer quantistici in grado di violare gli algoritmi asimmetrici attualmente in uso. Il NIST ha già standardizzato i primi algoritmi post-quantistici, e i data center più avanzati stanno avviando piani di migrazione crittografica per garantire la protezione dei dati nel lungo periodo.
Ruolo della formazione del personale
Nonostante le tecnologie più innovative, il fattore umano rimane una delle componenti più vulnerabili nel panorama della sicurezza.
La formazione del personale è quindi cruciale.
Gli errori umani, spesso alla base delle brecce di sicurezza, possono essere ridotti significativamente tramite programmi di educazione continua e simulazioni di sicurezza.
Assicurare che il personale sia costantemente aggiornato sulle ultime minacce e pratiche di sicurezza è essenziale per mantenere l’integrità delle infrastrutture digitali.
Un personale ben addestrato può riconoscere e reagire a situazioni sospette molto più efficacemente, riducendo il rischio di compromissione.
Cultura della sicurezza e responsabilità condivisa
La formazione non può limitarsi a sessioni annuali di e-learning: deve tradursi in una vera e propria cultura della sicurezza diffusa a tutti i livelli dell’organizzazione. I programmi più efficaci combinano simulazioni di phishing, esercitazioni di risposta agli incidenti (tabletop exercise), aggiornamenti periodici sulle tattiche degli attaccanti e meccanismi di segnalazione anonima degli incidenti interni. In questo contesto, il concetto di responsabilità condivisa — mutuato dai modelli di sicurezza cloud dei grandi provider — diventa un principio organizzativo: ogni dipendente, indipendentemente dal ruolo, è un presidio di sicurezza.
Casi studio di incidenti e soluzioni efficaci
Imparare da casi studio di compromissioni passate è fondamentale per migliorare le strategie di sicurezza.
Un esempio ben noto è l’incidente di Target, dove furono compromessi i dati di milioni di clienti a causa di un accesso indebito ai sistemi di pagamento.
Questo caso ha messo in luce l’importanza del monitoraggio interno e del controllo degli accessi.
Un’altra lezione di rilievo è quella di Equifax, dove una patch software mancata ha portato a una delle più grandi violazioni di dati della storia.
Questi casi sottolineano non solo le sfide della sicurezza nei data center, ma anche le strategie che possono essere implementate per prevenirne il ripetersi, come l’adozione di pratiche di gestione delle patch più rigorose e il potenziamento delle politiche di verifica degli accessi.
Lezioni operative: dalla gestione delle patch alla segmentazione della rete
I casi storici citati convergono su alcune lezioni operative di valore universale. In primo luogo, la gestione delle patch deve essere automatizzata e soggetta a SLA stringenti: ogni vulnerabilità critica identificata deve essere corretta entro finestre temporali predefinite, con processi di escalation in caso di ritardi. In secondo luogo, la segmentazione della rete — suddividere l’infrastruttura in zone isolate con regole di comunicazione esplicite — limita drasticamente la capacità di un attaccante di muoversi lateralmente all’interno del sistema dopo una prima compromissione. Infine, i test di penetrazione periodici condotti da team indipendenti (red team) permettono di identificare le vulnerabilità prima che lo facciano gli attaccanti.
FAQ: sicurezza nei data center e nel cloud
- Cosa si intende per sicurezza fisica di un data center?
- Con sicurezza fisica si intende l’insieme di misure che proteggono l’infrastruttura hardware da accessi non autorizzati, danni fisici o eventi catastrofici: controllo biometrico degli accessi, videosorveglianza, sistemi antincendio, alimentazione ridondante e strutture antisismiche.
- Qual è la differenza tra sicurezza nel cloud e sicurezza del data center tradizionale?
- Nel cloud, la responsabilità della sicurezza è condivisa tra il provider (che protegge l’infrastruttura fisica e la piattaforma) e il cliente (che è responsabile dei dati, delle applicazioni e della configurazione degli accessi). In un data center tradizionale on-premise, l’organizzazione mantiene il controllo e la responsabilità completa su tutti i livelli.
- Cosa prevede la Direttiva NIS2 per i data center?
- La NIS2 classifica i data center come infrastrutture digitali critiche e impone obblighi di gestione del rischio, notifica degli incidenti entro 24 ore alle autorità competenti e responsabilità diretta del management per le inadempienze, con sanzioni fino al 2% del fatturato globale annuo.
- Cos’è il modello Zero Trust e perché è rilevante per i data center?
- Zero Trust è un approccio alla sicurezza basato sul principio «non fidarsi mai, verificare sempre». Ogni richiesta di accesso — anche proveniente dall’interno della rete — viene autenticata e autorizzata in modo granulare. Nei data center, questo modello riduce il rischio di movimenti laterali da parte di un attaccante che abbia già compromesso un primo punto di accesso.
- Come vengono protetti i dati archiviati nei data center?
- I dati a riposo vengono cifrati con algoritmi come AES-256; le chiavi crittografiche sono gestite da Hardware Security Module (HSM). I dati in transito sono protetti da protocolli come TLS 1.3. L’accesso ai dati è regolato da sistemi IAM con autenticazione multifattoriale e principio del minimo privilegio.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.