Il rapporto tra potere direttivo del datore di lavoro e diritto alla riservatezza del lavoratore rappresenta uno dei nodi più complessi del diritto del lavoro contemporaneo. Con la diffusione capillare di strumenti digitali — posta elettronica aziendale, dispositivi GPS sui veicoli di servizio, telecamere a circuito chiuso, software di monitoraggio delle attività informatiche — la questione del controllo lavoratori privacy è diventata una priorità tanto per i professionisti delle risorse umane quanto per i consulenti legali d’impresa. Capire dove finisce la legittima vigilanza organizzativa e dove inizia la violazione della sfera privata del dipendente non è solo un esercizio teorico: sbagliare significa esporre l’azienda a sanzioni amministrative di proporzioni significative, a contenziosi lavoristici e all’inutilizzabilità delle prove raccolte in modo illecito.
Il quadro normativo di riferimento: l’Articolo 4 dello Statuto dei Lavoratori
Il punto di partenza obbligato di qualsiasi analisi in materia è l’Articolo 4 della Legge n. 300 del 1970, lo Statuto dei Lavoratori, che nella sua versione originaria rappresentava già una norma pionieristica nel panorama europeo. La disposizione è stata profondamente riscritta dall’Articolo 23 del Decreto Legislativo n. 151 del 2015 — uno dei decreti attuativi del cosiddetto Jobs Act — per tenere il passo con una realtà tecnologica radicalmente mutata rispetto agli anni Settanta, quando le uniche forme di controllo a distanza concepibili erano le telecamere analogiche e i sistemi di rilevazione delle presenze.
La norma vigente opera una distinzione fondamentale tra diverse categorie di controllo. Da un lato vi sono i controlli a distanza effettuati tramite impianti audiovisivi, sistemi GPS, software di monitoraggio della navigazione internet o della posta elettronica: questi sono consentiti esclusivamente per esigenze organizzative e produttive, per la sicurezza del lavoro o per la tutela del patrimonio aziendale. Ma non è sufficiente che esista una di queste giustificazioni: il datore di lavoro deve ottenere preventivamente un accordo con le rappresentanze sindacali aziendali oppure, in mancanza di tale accordo o in assenza di rappresentanze, un’apposita autorizzazione dell’Ispettorato Nazionale del Lavoro.
Dall’altro lato, la norma riconosce che alcuni strumenti di lavoro assegnati direttamente al dipendente — come il personal computer aziendale, il telefono di servizio o il badge di accesso — godono di un regime parzialmente differenziato. Per questi strumenti non è necessario l’accordo sindacale preventivo, poiché il loro utilizzo è già intrinsecamente connesso alla prestazione lavorativa. Tuttavia, questo esonero non elimina l’obbligo di fornire al lavoratore una informativa chiara e preventiva sulle modalità di utilizzo accettabili e sulle eventuali forme di controllo a cui i dati generati possono essere soggetti. La trasparenza, in altre parole, rimane un requisito inderogabile.
Proporzionalità e dignità: i principi che limitano il potere di controllo
Anche quando tutte le condizioni formali sono soddisfatte — accordo sindacale, autorizzazione amministrativa, informativa preventiva — il potere di controllo del datore di lavoro non diventa illimitato. Il sistema normativo italiano, integrato con i principi del Regolamento Generale sulla Protezione dei Dati (GDPR), impone che qualsiasi forma di monitoraggio rispetti tre criteri fondamentali: deve essere giustificata, proporzionata e trasparente.
Il principio di proporzionalità è particolarmente rilevante nella pratica. Esso impone che la misura di controllo adottata sia adeguata allo scopo perseguito e non ecceda quanto necessario per raggiungerlo. Un esempio concreto: installare un sistema di tracciamento GPS su un veicolo aziendale utilizzato per le consegne può essere giustificato da esigenze logistiche e di sicurezza; estendere lo stesso tracciamento ai movimenti del dipendente durante la pausa pranzo o al di fuori dell’orario di lavoro costituisce invece una violazione sproporzionata della sua sfera privata. Analogamente, monitorare il traffico di posta elettronica di un dipendente in modo sistematico e indiscriminato — leggendo ogni messaggio inviato o ricevuto — va ben oltre la verifica del corretto utilizzo degli strumenti aziendali.
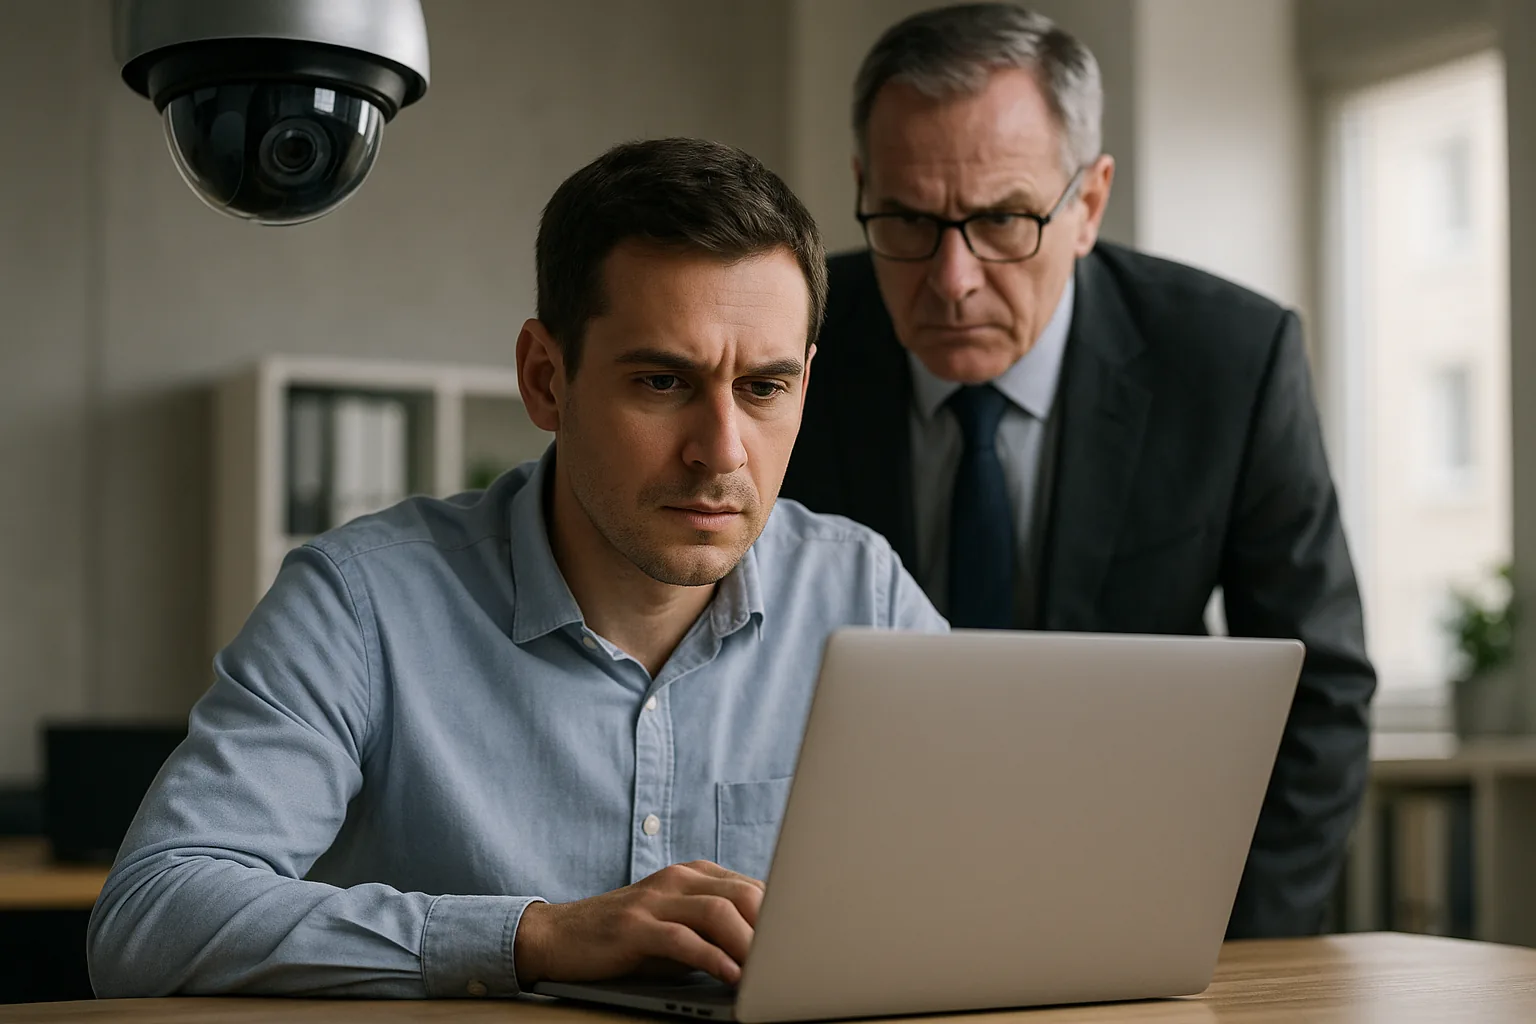
Il principio di dignità del lavoratore, sancito dallo stesso Statuto dei Lavoratori, agisce come limite invalicabile. Nessuna esigenza produttiva, per quanto legittima, può giustificare forme di controllo che degradino la persona del lavoratore a mero oggetto di sorveglianza, privandolo di qualsiasi spazio di autonomia e riservatezza. Questo principio ha trovato applicazione concreta in numerose controversie relative alla videosorveglianza nei luoghi di lavoro: le telecamere possono riprendere le aree di produzione o i locali in cui sono custoditi beni di valore, ma non possono essere orientate in modo da tenere sotto osservazione continua e ravvicinata il singolo dipendente nella sua postazione di lavoro.
Monitoraggio della posta elettronica aziendale: dove si trova il confine
La posta elettronica aziendale è uno degli ambiti in cui il controllo lavoratori privacy genera le controversie più frequenti e le situazioni più delicate. Il lavoratore utilizza l’indirizzo email fornito dall’azienda per svolgere le proprie mansioni, ma spesso vi confluiscono anche comunicazioni di natura personale o sindacale. Il datore di lavoro, dal canto suo, ha un interesse legittimo a verificare che lo strumento non venga utilizzato in modo improprio o per finalità estranee all’attività lavorativa.
👉 Leggi anche: Diritto alla privacy del lavoratore e controllo datoriale: i limiti della videosorveglianza e del monitoraggio digitale secondo il GDPR
La soluzione giuridicamente corretta non consiste nel vietare tout court qualsiasi accesso ai contenuti delle email aziendali, né nel consentire un monitoraggio sistematico e indiscriminato. Il punto di equilibrio si trova nella policy aziendale sull’utilizzo degli strumenti informatici, che deve essere redatta in modo chiaro, comunicata preventivamente a tutti i dipendenti e aggiornata periodicamente. Questa policy deve specificare se è consentito un uso personale limitato della posta aziendale, quali categorie di dati vengono registrate (metadati, oggetto dei messaggi, contenuto integrale), per quanto tempo vengono conservate e in quali circostanze possono essere consultate.
Un aspetto spesso trascurato riguarda i metadati delle comunicazioni elettroniche: anche la sola registrazione sistematica di mittente, destinatario, oggetto, data e ora di ogni email può costituire una forma di monitoraggio invasiva se effettuata senza adeguata informativa. I metadati, aggregati nel tempo, disegnano un profilo dettagliato delle relazioni professionali e personali del dipendente, della sua produttività e persino delle sue opinioni politiche o sindacali.
GPS e geolocalizzazione: esigenze logistiche e limiti alla sorveglianza
I sistemi di geolocalizzazione GPS applicati ai veicoli aziendali o ai dispositivi mobili dei dipendenti sono diventati strumenti ordinari nella gestione di flotte commerciali, servizi di assistenza tecnica e attività di consegna. La loro utilità pratica è indiscutibile: consentono di ottimizzare i percorsi, di documentare le trasferte ai fini fiscali e di garantire la sicurezza degli autisti in caso di incidente o furto del veicolo.
Tuttavia, il trattamento dei dati di geolocalizzazione deve rispettare le medesime condizioni previste per qualsiasi altra forma di controllo a distanza. In primo luogo, è necessario che il sistema GPS sia installato previa informativa al lavoratore e, ove richiesto, previa stipula dell’accordo sindacale o ottenimento dell’autorizzazione dell’Ispettorato del Lavoro. In secondo luogo, i dati raccolti devono essere pertinenti e non eccedenti rispetto alle finalità dichiarate: se lo scopo è la gestione logistica della flotta, non è giustificabile conservare i dati di posizione per periodi prolungati o utilizzarli per ricostruire i movimenti del dipendente al di fuori dell’orario di servizio.
Un profilo di particolare delicatezza riguarda i lavoratori in trasferta o in smart working: quando il dipendente utilizza un veicolo aziendale anche per spostamenti privati, oppure quando il dispositivo aziendale è attivo anche al di fuori dell’orario lavorativo, la raccolta indiscriminata di dati GPS può trasformarsi in una sorveglianza della vita privata del tutto estranea a qualsiasi legittima finalità aziendale. La soluzione tecnica più diffusa — e più rispettosa dei diritti del lavoratore — consiste nel prevedere la possibilità di disattivare il tracciamento durante i periodi non lavorativi, con modalità documentabili e verificabili.
Telecamere in azienda: videosorveglianza lecita e abusiva
La videosorveglianza nei luoghi di lavoro è probabilmente la forma di controllo a distanza più percepita dai lavoratori e più regolamentata dal legislatore. Lo Statuto dei Lavoratori vieta in linea generale l’installazione di impianti audiovisivi finalizzati al controllo dell’attività dei dipendenti: questa è la regola, non l’eccezione. Le deroghe ammesse — sicurezza del lavoro, protezione del patrimonio aziendale, esigenze organizzative documentate — devono essere interpretate in modo restrittivo.
Le telecamere devono essere segnalate con apposita cartellonistica visibile nelle aree monitorate: il lavoratore ha diritto di sapere di essere ripreso. I filmati non possono essere conservati per periodi superiori a quanto strettamente necessario alle finalità dichiarate; in genere, salvo esigenze specifiche documentate, si ritiene congruo un periodo di conservazione di pochi giorni. L’accesso alle registrazioni deve essere limitato al personale autorizzato e non può essere effettuato in modo indiscriminato.
Particolarmente problematiche risultano le installazioni di telecamere nei locali adibiti a spogliatoi, servizi igienici o aree di riposo: in questi spazi qualsiasi forma di videosorveglianza è assolutamente vietata, indipendentemente dalle motivazioni addotte. Analogamente, le telecamere puntate direttamente sulle postazioni di lavoro individuali — in modo da riprendere in modo continuo e ravvicinato l’attività manuale o informatica del singolo dipendente — sono generalmente considerate incompatibili con il rispetto della dignità del lavoratore, salvo situazioni eccezionali adeguatamente giustificate.
Le conseguenze del controllo illecito: inutilizzabilità delle prove e sanzioni
Le conseguenze pratiche di un sistema di controllo realizzato in violazione delle norme vigenti sono di duplice natura. Sul piano processuale, le informazioni raccolte attraverso strumenti di monitoraggio non conformi alle prescrizioni dell’Articolo 4 dello Statuto dei Lavoratori e alla normativa sulla protezione dei dati personali sono generalmente inutilizzabili nei confronti del lavoratore. Questo significa che il datore di lavoro che abbia scoperto un comportamento illecito del dipendente attraverso un sistema di controllo abusivo non potrà utilizzare le prove così acquisite per giustificare un licenziamento disciplinare: il procedimento disciplinare fondato su prove inutilizzabili espone l’azienda a soccombere in giudizio e a reintegrare il lavoratore o a risarcirlo.
Sul piano sanzionatorio amministrativo, le violazioni delle regole sul controllo a distanza possono comportare sanzioni pecuniarie di notevole entità. Le norme di riferimento prevedono sanzioni che possono raggiungere i venti milioni di euro o una percentuale del fatturato globale annuo dell’impresa, a seconda della gravità della violazione e del regime normativo applicabile. Il Garante per la Protezione dei Dati Personali è l’autorità competente a irrogare tali sanzioni e dispone di poteri ispettivi significativi, potendo accedere alle aziende, acquisire documentazione e disporre misure correttive anche prima dell’irrogazione della sanzione definitiva.
A ciò si aggiunge la possibilità di una responsabilità penale del datore di lavoro o dei dirigenti che abbiano disposto o attuato forme di controllo abusivo: lo Statuto dei Lavoratori prevede sanzioni penali per le violazioni più gravi delle disposizioni a tutela della libertà e dignità dei lavoratori.
Il GDPR come cornice sovranazionale e la valutazione d’impatto
Il Regolamento Generale sulla Protezione dei Dati — applicabile in Italia come in tutta l’Unione Europea — fornisce la cornice sovranazionale entro cui deve collocarsi qualsiasi sistema di monitoraggio dei lavoratori. I principi di liceità, correttezza e trasparenza del trattamento, di limitazione delle finalità, di minimizzazione dei dati e di limitazione della conservazione si applicano integralmente anche nel contesto lavorativo.
Uno strumento particolarmente rilevante previsto dal GDPR è la Data Protection Impact Assessment (DPIA), ovvero la valutazione d’impatto sulla protezione dei dati. Quando un sistema di monitoraggio è suscettibile di generare un rischio elevato per i diritti e le libertà delle persone fisiche — come tipicamente avviene nel caso di videosorveglianza estesa, tracciamento GPS continuativo o analisi sistematica delle comunicazioni elettroniche — il datore di lavoro è obbligato a condurre preventivamente questa valutazione. La DPIA consiste in un’analisi strutturata che identifica i rischi del trattamento, ne valuta la probabilità e la gravità, e individua le misure tecniche e organizzative idonee a mitigarli.
Per approfondire i principi e le indicazioni operative in materia, il sito ufficiale del Garante per la Protezione dei Dati Personali rappresenta la fonte primaria di riferimento per datori di lavoro, professionisti e lavoratori che desiderano orientarsi nel quadro normativo vigente.
Diritto alla disconnessione e nuove frontiere del controllo nel lavoro agile
La diffusione dello smart working ha aperto nuove frontiere nel dibattito sul controllo lavoratori privacy. Quando il dipendente lavora da casa o da luoghi remoti, il confine tra tempo di lavoro e tempo privato tende a sfumare, e con esso si moltiplicano i rischi di forme di controllo invasive che penetrano nella sfera domestica. Software che scattano screenshot periodici del monitor, sistemi che misurano i movimenti del mouse o la frequenza delle battiture sulla tastiera, applicazioni che verificano la presenza del dipendente davanti alla webcam: tutte queste tecnologie pongono interrogativi giuridici ed etici di grande rilevanza.
Il diritto alla disconnessione — ovvero il diritto del lavoratore a non essere raggiunto da comunicazioni professionali al di fuori dell’orario di lavoro concordato — è progressivamente riconosciuto come corollario necessario del diritto alla riservatezza e alla vita privata. La sua tutela è particolarmente urgente nel contesto del lavoro agile, dove la disponibilità tecnologica costante rischia di trasformarsi in una forma di controllo e pressione permanente. Le aziende che adottano politiche di smart working sono tenute a definire con precisione i limiti temporali della reperibilità e a garantire che i sistemi di monitoraggio non operino al di fuori delle ore lavorative concordate.
Buone pratiche per datori di lavoro e responsabili HR
Tradurre i principi normativi in comportamenti aziendali concreti richiede un approccio sistematico e documentato. Le principali misure che ogni organizzazione dovrebbe adottare per garantire la conformità possono essere sintetizzate come segue:
- Redigere e aggiornare periodicamente le policy aziendali sull’utilizzo degli strumenti informatici, della posta elettronica, dei veicoli aziendali e di qualsiasi altro strumento soggetto a monitoraggio, assicurandosi che siano comprensibili e accessibili a tutti i dipendenti.
- Verificare la necessità dell’accordo sindacale o dell’autorizzazione dell’Ispettorato del Lavoro prima di attivare qualsiasi sistema di controllo a distanza, e documentare accuratamente le procedure seguite.
- Condurre la DPIA per tutti i sistemi di monitoraggio che presentano profili di rischio elevato, coinvolgendo il Responsabile della Protezione dei Dati (Data Protection Officer) ove presente.
- Definire periodi di conservazione dei dati raccolti che siano strettamente proporzionati alle finalità dichiarate, evitando la conservazione indiscriminata di dati storici.
- Limitare l’accesso ai dati di monitoraggio al personale strettamente autorizzato, documentando ogni accesso effettuato.
- Formare periodicamente i responsabili delle risorse umane, i dirigenti e il personale IT sulle norme applicabili e sui rischi legali connessi a comportamenti non conformi.
La conformità normativa in materia di monitoraggio dei lavoratori non è un adempimento burocratico da esaurire con la firma di qualche documento: è un processo continuo che richiede attenzione, aggiornamento e una cultura aziendale genuinamente rispettosa dei diritti delle persone. Datori di lavoro che investono in questa direzione non solo riducono il rischio di sanzioni e contenziosi, ma costruiscono anche un ambiente di lavoro più fiducioso e produttivo, in cui i dipendenti percepiscono di essere trattati come persone e non come oggetti di sorveglianza — e questa, al di là di qualsiasi considerazione giuridica, resta la condizione più favorevole alla crescita duratura di qualsiasi organizzazione.
Questo articolo è stato realizzato con il supporto dell'AI e sottoposto a revisione editoriale.